PHPの重大な脆弱性への対応報告 ― 公表当日に全顧客サイトの安全を確認しました
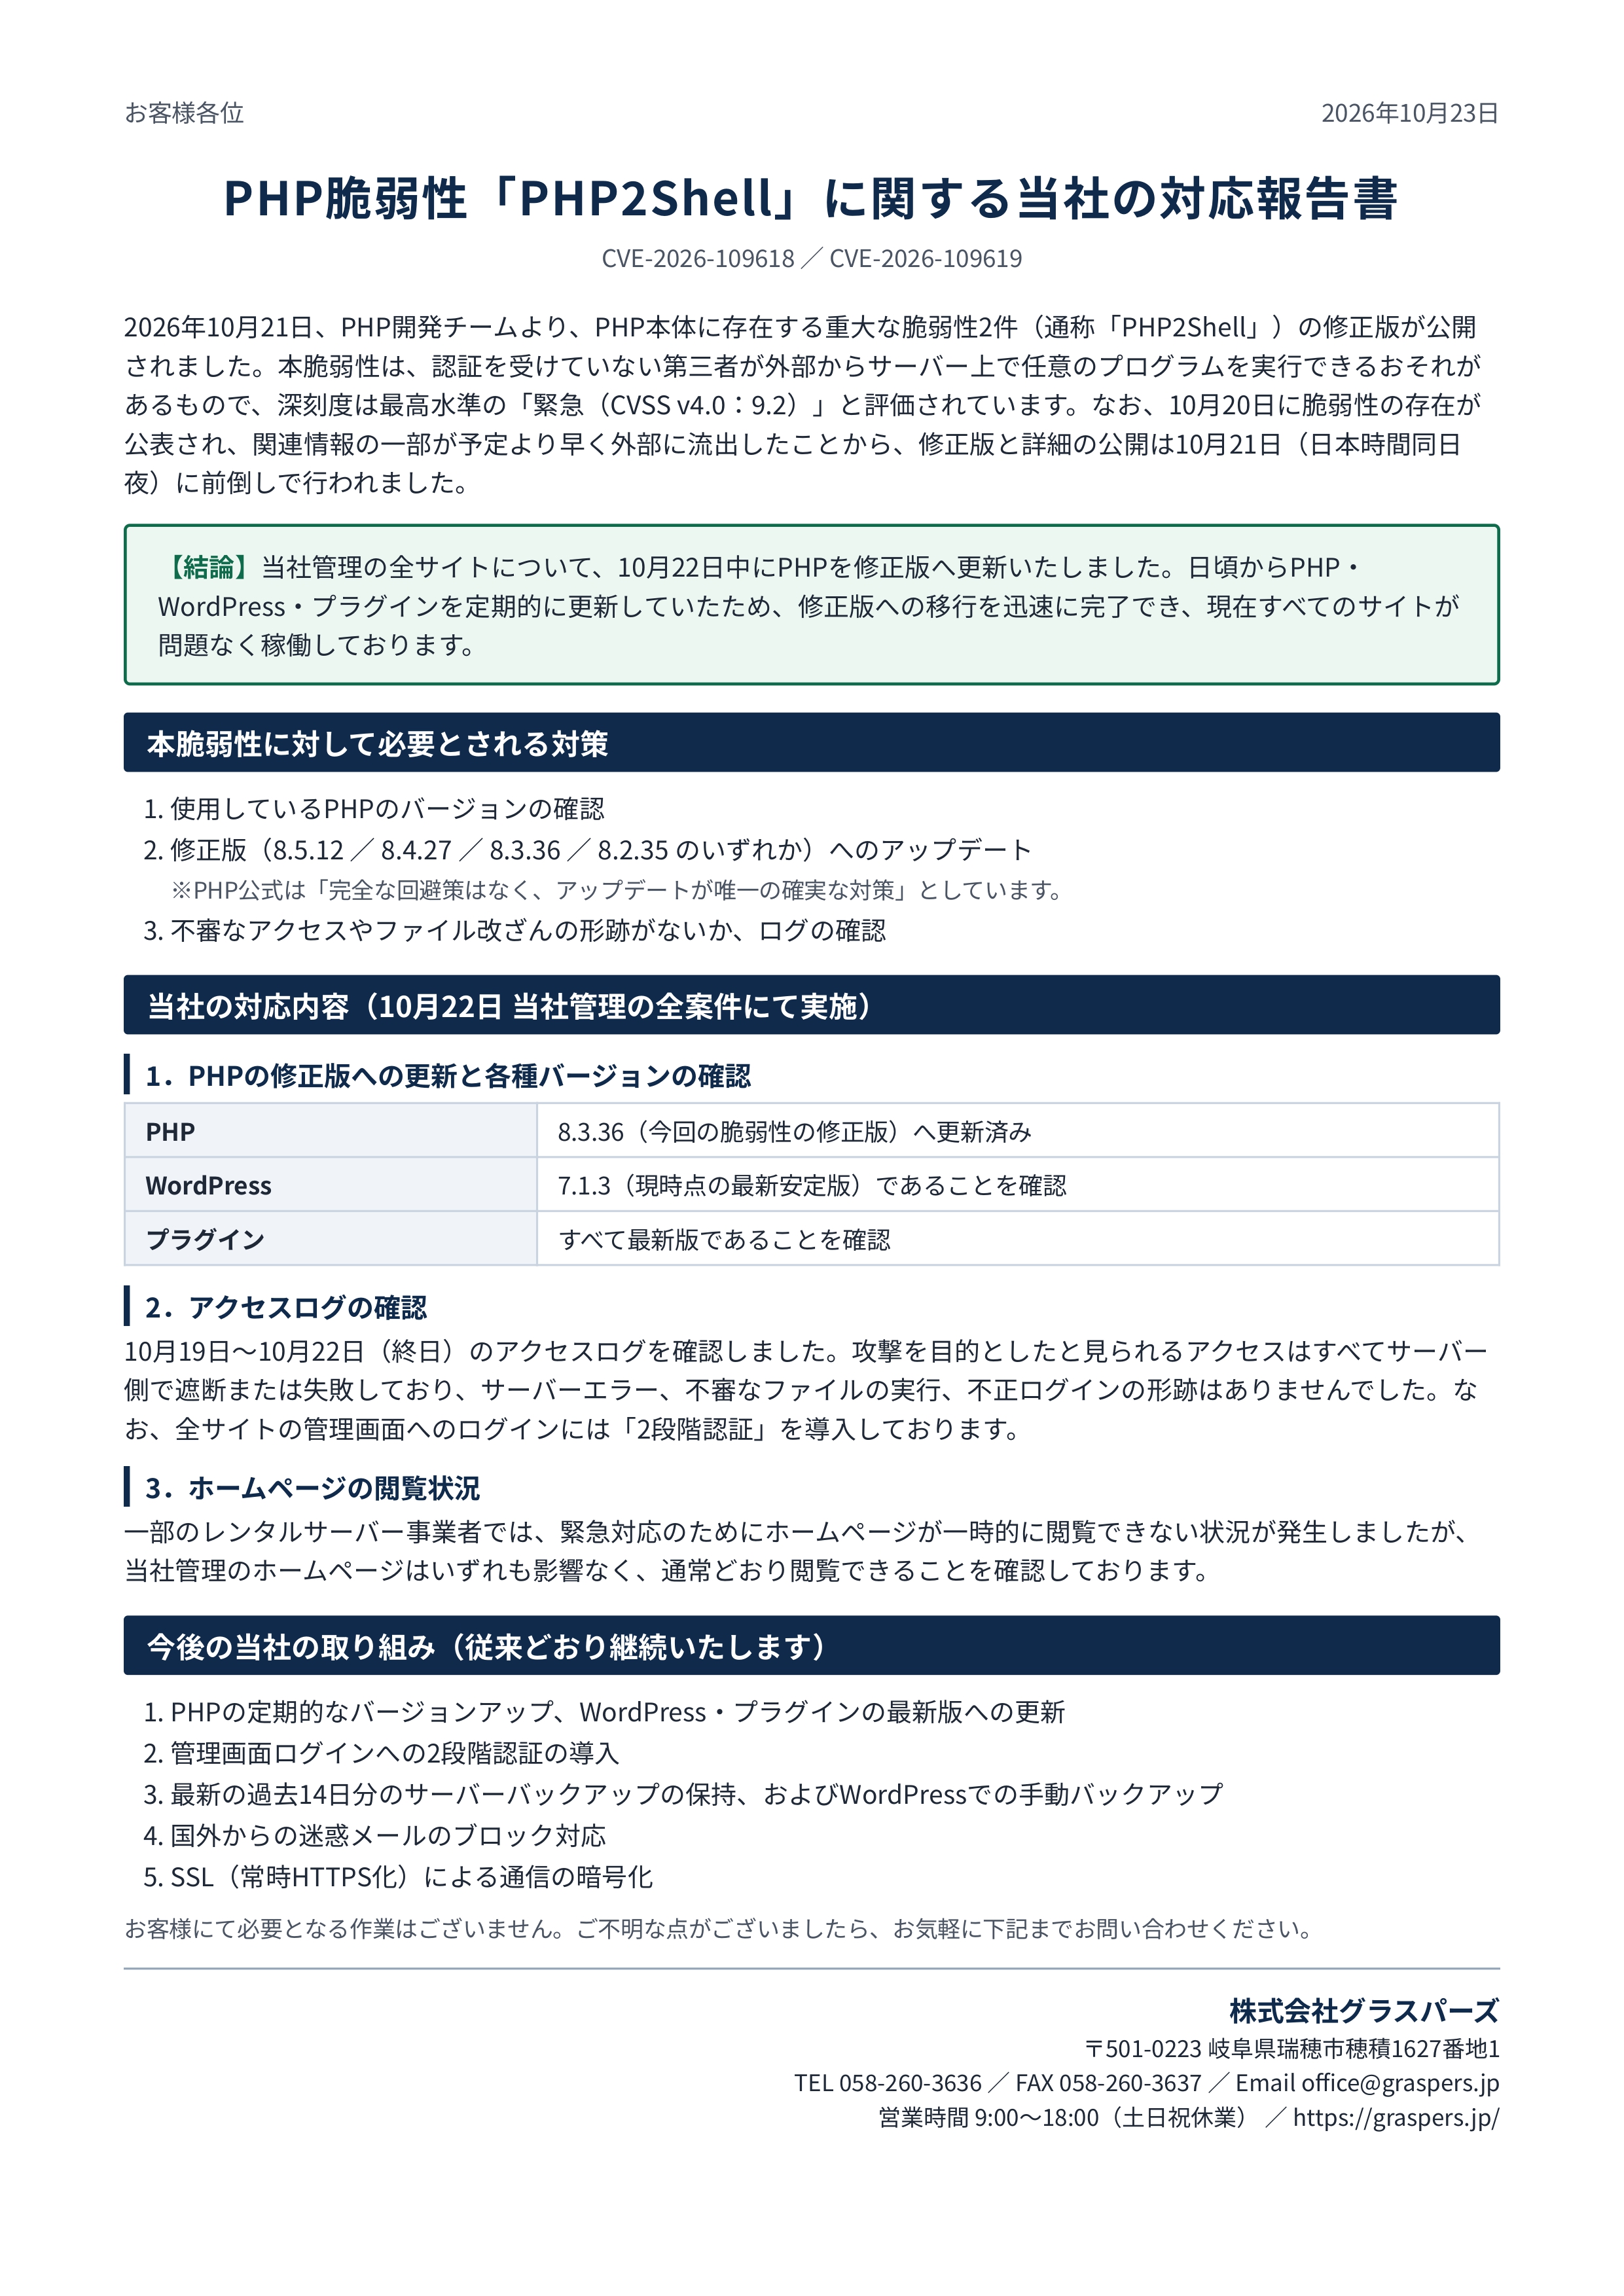
2026年10月21日、PHP開発チームから、認証なしで外部から任意のコードを実行される恐れのある重大な脆弱性(CVE-2026-109618、CVE-2026-109619)が公表されました。PHPはWordPressをはじめ多くのWebサイトの土台となっている言語で、影響範囲の広さから「すぐにアップデートすること」が唯一の対策とされています。
株式会社GRASPERSでは公表を受けてすぐに、保守を担当しているお客様サイトの点検を行いました。結論から申し上げると、全てのお客様サイトはすでに修正版で稼働しており、侵入の形跡もありませんでした。慌てて対応するのではなく「確認するだけ」で済んだのは、日頃から更新と監視を欠かさず続けてきた結果です。
■ 今回の脆弱性について
・対象:PHP 8.2〜8.5 の修正前バージョン(PHP 8.1以前はサポートが終了しているため修正版が提供されません)
・修正版:PHP 8.5.12/8.4.27/8.3.36/8.2.35
・リスク:ログイン不要で、外部からサーバー上の任意のプログラムを実行される恐れがあります
・対策:修正版へのアップデート以外に完全な回避策はありません
■ 「何か起きてから」ではなく「常に最新」を基本にしています
Webサイトの保守では、「不具合が出たら直す」「年に数回まとめて更新する」という運用も少なくありません。しかし最近の脆弱性は、公表から攻撃が本格化するまでの時間がどんどん短くなっており、対応が後手に回ると、その間ずっと無防備な状態が続いてしまいます。
当社では以前から、次のことを日常業務として徹底してきました。
・WordPress本体・プラグイン・テーマを、公開され次第すみやかに更新
・サーバーのPHPバージョンを常にサポート中の最新版に維持
・管理画面への2段階認証の導入
・ログイン画面やxmlrpcなど、狙われやすい入口のアクセス制限
・更新後の表示や動作の確認まで含めた運用
今回の脆弱性公表時点でも、お客様のサイトはWordPress最新版(7.1.3)・プラグインもすべて最新の状態で、PHPも修正版で稼働していました。
■ 公表当日に行った点検
- バージョンの確認
WordPressの「サイトヘルス」機能とサーバー設定から、各サイトで実際に動いているPHPのバージョンを確認しました。「更新されているはず」で終わらせず、実際の稼働状況まで確かめるのが当社の方針です。 - アクセスログの分析
修正版への切り替え前後を含む期間について、サーバーのアクセスログ約3万3千件を分析しました。主に次の点を確認しています。
・存在しないPHPファイルや設定ファイルを狙ったアクセスが成功していないか
・画像などのアップロード用フォルダに不審なプログラムが置かれていないか
・サーバーエラーの急増など、攻撃による異常の兆候がないか
・管理画面への不正ログインがないか - 分析の結果
・バックドア(不正プログラム)や設定ファイルを探すアクセス、パスワードの総当たりといった攻撃目的の通信は日常的に届いていましたが、すべて「存在しない」または「サーバー側で遮断」という結果で、成功したものはありませんでした。
・不審なファイルの実行やサーバーエラーの発生は確認されませんでした。
・管理画面へのログインは当社の点検作業のみで、2段階認証を経たものでした。
以上から、侵入やファイル改ざんの形跡はないと判断し、お客様にもその日のうちにご報告しました。
■ 安心してサイトを任せていただくために
Webサイトは、会社の顔であると同時に、お問い合わせなど大切な個人情報の入口でもあります。だからこそ当社は、「問題が起きないように日頃から備える」「万一のときはすぐに確認して報告する」という2つを、保守の基本として徹底しています。
今後も新たな脆弱性が公表された際には、迅速に確認・対応し、お客様が安心して事業に集中できる運用を続けてまいります。
■ WordPressサイトの保守・セキュリティ対策のご相談
「自社サイトのPHPのバージョンが分からない」「アップデートが止まったままになっている」「今の保守体制で本当に大丈夫か不安」といったお悩みがあれば、株式会社GRASPERSまでお気軽にご相談ください。現状の診断から、継続的な保守運用まで対応いたします。